 10 Ekim 2026
- Bursa12°C▼
- İstanbul15°C
- Ankara4°C
2024 YILINDA 3,2 MİLYARDAN FAZLA KİMLİK BİLGİSİ ÇALINDI
Araştırmalar, çalınan kimlik bilgilerinin kullanımının siber suçluların ilk erişimi elde etmek için kullandığı en popüler yöntemlerden biri olduğunu ortaya koyuyor.
19 Eylül 2025 Cuma 13:21
Tahminlere göre, 2024 yılında küresel işletmelerden 3,2 milyardan fazla kimlik bilgisi çalındı ve bu rakam yıllık yüzde 33 artış gösterdi. Bu kimlik bilgileri sayesinde kurumsal hesaplara erişim sağlayan tehdit aktörleri, bir sonraki hamlelerini planlarken etkili bir şekilde gölgede kalabiliyorlar.
Siber güvenlik şirketi ESET bu nedenle sağlam siber güvenlik hatlarının oluşturulmasının çok önemli olduğunun altını çizdi.
Siber suçlular ele geçirdikleri kimlik bilgileri sayesinde bir sonraki adımda peşine düşülecek verileri, varlıkları ve kullanıcı izinlerini aramak için ağ keşfi yapabiliyorlar ya da komuta ve kontrol sunucusuyla gizlice iletişim kurarak kötü amaçlı yazılım indirme ve verileri sızdırma yoluna başvurabiliyorlar.
Siber suçlular parolaları nasıl ele geçirirler?
Tehdit aktörleri, çalışanların kurumsal kimlik bilgilerini veya bazı durumlarda MFA kodlarını ele geçirmek için çeşitli yöntemler geliştirmiştir.
Oltalama: Resmî bir kaynaktan (BT departmanı veya teknoloji tedarikçisi) gönderilmiş gibi görünen sahte e-postalar veya metin mesajları. Alıcı, sahte bir oturum açma sayfasına yönlendiren kötü amaçlı bir bağlantıya tıklamaya teşvik edilir.
Vishing: Kimlik avının bir çeşididir ancak bu sefer kurban tehdit aktöründen bir telefon alır. BT yardım masası gibi davranarak kurbandan bir parola vermesini veya hayali bir hikâye uydurarak yeni bir MFA cihazı kaydetmesini isteyebilirler. Ya da yardım masasını arayarak işini yapmak için acil bir parola sıfırlamasına ihtiyaç duyan bir yönetici veya çalışan olduğunu iddia edebilirler.
Bilgi hırsızları: Kurbanın bilgisayarından veya cihazından kimlik bilgilerini ve oturum çerezlerini toplamak için tasarlanmış kötü amaçlı yazılımlar. Kötü amaçlı bir kimlik avı bağlantısı veya eki, güvenliği ihlal edilmiş bir web sitesi, tuzaklı bir mobil uygulama, sosyal medya dolandırıcılığı veya hatta resmî olmayan oyun modu aracılığıyla ulaşabilir.
Kaba kuvvet saldırıları: Bunlar, saldırganların daha önce ele geçirilmiş kullanıcı adı/parola kombinasyonlarını kurumsal sitelere ve uygulamalara karşı denedikleri kimlik bilgisi doldurma saldırılarını içerir. Parola püskürtme ise farklı sitelerde yaygın olarak kullanılan parolaları kullanır. Otomatik botlar, bunlardan biri sonunda işe yarayana kadar bunu büyük ölçekte yapmalarına yardımcı olur.
Üçüncü taraf ihlalleri: Saldırganlar, MSP veya SaaS sağlayıcıları gibi müşterilerinin kimlik bilgilerini depolayan bir tedarikçiyi veya ortağı ele geçirir. Ya da sonraki saldırılarda kullanmak üzere, daha önce ele geçirilmiş oturum açma "kombinasyonlarını" toplu olarak satın alırlar.
MFA atlatma: Bu teknikler arasında SIM takası, hedefi push bildirimleriyle boğarak "uyarı yorgunluğu" yaratıp push onayı almayı amaçlayan MFA prompt bombing ve saldırganların kullanıcı ile meşru kimlik doğrulama hizmeti arasına girerek MFA oturum jetonlarını ele geçirdikleri “ortadaki düşman (AitM)” saldırıları yer alır.
Tüm bunlar, çalışanların parolalarını korumayı, oturum açma işlemlerini daha güvenli hâle getirmeyi ve BT ortamını ihlal belirtileri açısından daha yakından izlemeyi her zamankinden daha önemli hâle getiriyor. Bunun çoğu, "asla güvenme, her zaman doğrula" ilkesine dayanan Sıfır Güven yaklaşımını izleyerek gerçekleştirilebilir. Bu, çevrede ve ardından bölümlere ayrılmış bir ağ içinde çeşitli aşamalarda risk tabanlı kimlik doğrulama benimsemek anlamına gelir. Kullanıcılar ve cihazlar, oturum açma zamanı ve yeri, cihaz türü ve oturum davranışından hesaplanabilen risk profillerine göre değerlendirilmeli ve puanlanmalıdır. Kuruluşun yetkisiz erişimden korunmasını güçlendirmek ve düzenlemelere uyumu sağlamak için sağlam çok faktörlü kimlik doğrulama (MFA) da vazgeçilmez bir savunma hattıdır.
Bu yaklaşımı, en son sosyal mühendislik tekniklerini kullanan gerçek dünya simülasyonları da dâhil olmak üzere, çalışanlar için güncellenmiş eğitim ve farkındalık programlarıyla tamamlamalısınız.
Kullanıcıların riskli siteleri ziyaret etmesini engelleyen katı politikalar ve araçlar da tüm sunucularda, uç noktalarda ve diğer cihazlarda bulunan güvenlik yazılımları ve şüpheli davranışları tespit etmek için sürekli izleme araçları kadar önemlidir.
İkincisi, ele geçirilmiş kimlik bilgileri sayesinde ağınızın içinde bulunabilecek düşmanlarını tespit etmenize yardımcı olacaktır.
Karanlık web izleme, siber suç dünyasında herhangi bir kurumsal kimlik bilgisinin satışa sunulup sunulmadığını kontrol etmenize yardımcı olabilir.
 Paylaşmadan önce iki kere düşünSosyal medyada fazla paylaşım siber suçluların işini kolaylaştırıyor20 Ağustos 2026 Perşembe 13:25TEKNOLOJİ
 Yapay zeka öğretmenler ne kadar güvenli?Yapay zekâ öğretmenler çocuklar için ne kadar güvenli?15 Ağustos 2026 Cumartesi 23:42TEKNOLOJİ
 Yapay zeka destekli moda tasarım platformu: LoumixModa tasarımını yapay zeka ile yeniden tanımlayan platform Loumix (loumix.com), tasarımcılar, moda evleri ve üretim firmalarını tek bir dijital çalışma alanında bir araya getiriyor.15 Ağustos 2026 Cumartesi 15:42TEKNOLOJİ
 Şirketler için siber risk büyüyor!Siber tehditler gelişiyor, şirketlerin risk alanı genişliyor14 Ağustos 2026 Cuma 16:09TEKNOLOJİ
 Sahte iş ilanlarına dikkatSahte İş İlanları Siber Güvenlik Riski Haline Geldi: Milyonlarca CV Kimin Elinde? İş ararken kimliğinizi kaybetmeyin!..12 Ağustos 2026 Çarşamba 12:58TEKNOLOJİ
 Çocukların Fotoğraf Paylaşımında 5 Kritik UyarıGlobal siber güvenlik lideri Bitdefender, çocukların sosyal medyada...11 Ağustos 2026 Salı 12:52TEKNOLOJİ
- Küçük işletme, büyük siber risk!Küçük işletmeler büyük siber risklerle karşı karşıya...07 Ağustos 2026 Cuma 11:59TEKNOLOJİ
 Uygulamalar yerini yapay zekaya bırakıyorYapay zekâ dijital alışkanlıkları değiştiriyor...06 Ağustos 2026 Perşembe 19:47TEKNOLOJİ
 Yapay zekâ meslekleri değil kullanmayanları geride bırakacakProf. Dr. Türker Tekin Ergüzel:“Hayata hazırlayan üniversiteler gerçek farkı oluşturuyor!”04 Ağustos 2026 Salı 13:16TEKNOLOJİ
 Ekran görüntülerine güvenmeyin doğrulayınEkran görüntüsü ikna edici görünebilir ancak bu...31 Temmuz 2026 Cuma 12:56TEKNOLOJİ
- Yapay Zeka Kullanan Şirketlere Kritik UyarıYapay Zekâ Kullanan Şirketler İçin Kritik Uyarı: Verileriniz Tehlikede Olabilir!22 Temmuz 2026 Çarşamba 14:33TEKNOLOJİ
 Sıcaklarda telefonunuzu koruyun!Yaz sıcaklarında telefonunuzun performansını korumanın 7 yolu22 Temmuz 2026 Çarşamba 14:20TEKNOLOJİ
- Dijital çağ beyni sessizce değiştiriyor!Özellikle çocuk ve gençlerde artan ekran maruziyeti...21 Temmuz 2026 Salı 13:01TEKNOLOJİ
 Z Kuşağının %40'ı TikTok'ta ArıyorZ Kuşağının Yüzde 40'ı Google Yerine Tiktok'ta Arama Yapıyor20 Temmuz 2026 Pazartesi 22:02TEKNOLOJİ
 “Dijital obezite” alarmı!Sürekli kaydırıyoruz ama çok azını hatırlıyoruz...19 Temmuz 2026 Pazar 22:52TEKNOLOJİ
- Siber Dolandırıcılar Yaz Sezonunu Hedef AlıyorYaz sezonunda siber dolandırıcılardan nasıl korunacağız?14 Temmuz 2026 Salı 17:02TEKNOLOJİ
 Çocuklara Sanal Görev TuzağıYaz tatiliyle birlikte çocukların teknoloji...14 Temmuz 2026 Salı 11:49TEKNOLOJİ
 NASA’dan büyüleyici Mars görüntüleriNASA uzay aracı tarafından 2-15 Mayıs tarihleri arasında çekilen hızlandırılmış görüntüler, Mars'ın değişen görüntüsünü gösteriyor.22 Mayıs 2026 Cuma 10:01TEKNOLOJİ
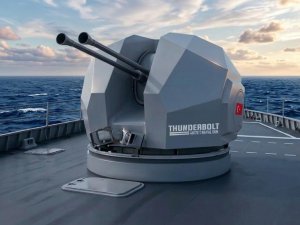 Yerli ve milli çift namlulu deniz topları görücüye çıkıyorErmaksan, 5-9 Mayıs 2026 tarihlerinde İstanbul Fuar Merkezi'nde düzenlenecek SAHA EXPO 2026 fuarında, tamamen yerli imkânlarla geliştirdiği ileri savunma çözümlerini tanıtacak.28 Nisan 2026 Salı 17:36TEKNOLOJİ
 Aşk mesajı mı, dolandırıcılık tuzağı mı?Teknolojinin gelişmesiyle giderek çevrimiçi olmaya başlayan romantik arayışlar siber dolandırıcılıkların da sayısını artırdı.14 Şubat 2026 Cumartesi 10:23TEKNOLOJİ
- Geri
- Ana Sayfa
- Normal Görünüm
- © 2015 Bursa Bakış
Türkçe karakter kullanılmayan ve büyük harflerle yazılmış yorumlar onaylanmamaktadır.